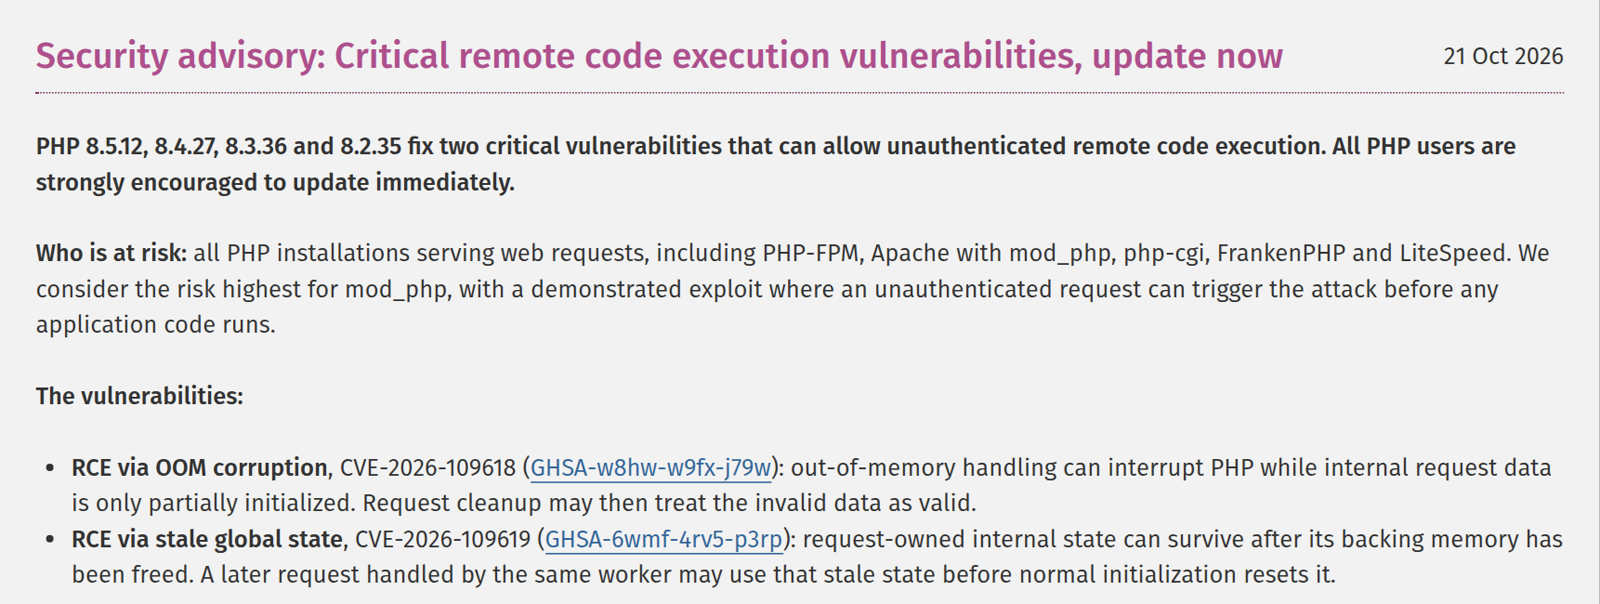
امنیت زنجیره تأمین در پروژههای پایتون به معنای حفاظت از تمام چیزهایی است که پروژه شما از آنها استفاده میکند، از پکیجهای PyPI گرفته تا جریانهای کاری CI و اعتبارنامههای انتشار. تحلیلهای مبتنی بر هوش مصنوعی باعث شده تا تبدیل یک اصلاحیه به یک اکسپلویت عملیاتی ارزانتر شود، به طوری که حملات اکنون در عرض چند ساعت پس از یک اصلاحیه و گاهی حتی قبل از آن رخ میدهند.
در پروژههای پایتون، این سرعت به دو نقطه ضعف اصلی ضربه میزند. یکی کدی است که هنگام نصب یک پکیج یا شروع پایتون اجرا میشود و دیگری کلیدهایی است که در جایی قرار دارند که آن کد میتواند آنها را بخواند. حملات زنجیره تأمین از طریق اجزایی که شما به آنها اعتماد دارید، مانند یک وابستگی، خط تولید آن یا توکنی که آن را منتشر میکند، به شما میرسند.
فایلهای .pth و sitecustomize.py در هنگام شروع عادی پایتون کد را اجرا میکنند، حتی اگر شما هرگز پکیجی که آنها را نصب کرده وارد نکرده باشید. یک دوره خنکسازی وابستگیها میتواند از انتشارهای جدید مخرب جلوگیری کند، در حالی که ممیزیها نسخههای آسیبپذیر شناخته شده را که باید اصلاح شوند، علامتگذاری میکنند. توکنهای کوتاهمدت و محدود، میزان دسترسی یک پکیج بد را محدود میکنند.
برای جزئیات بیشتر، مقاله کامل را در وبسایت Real Python مطالعه کنید.