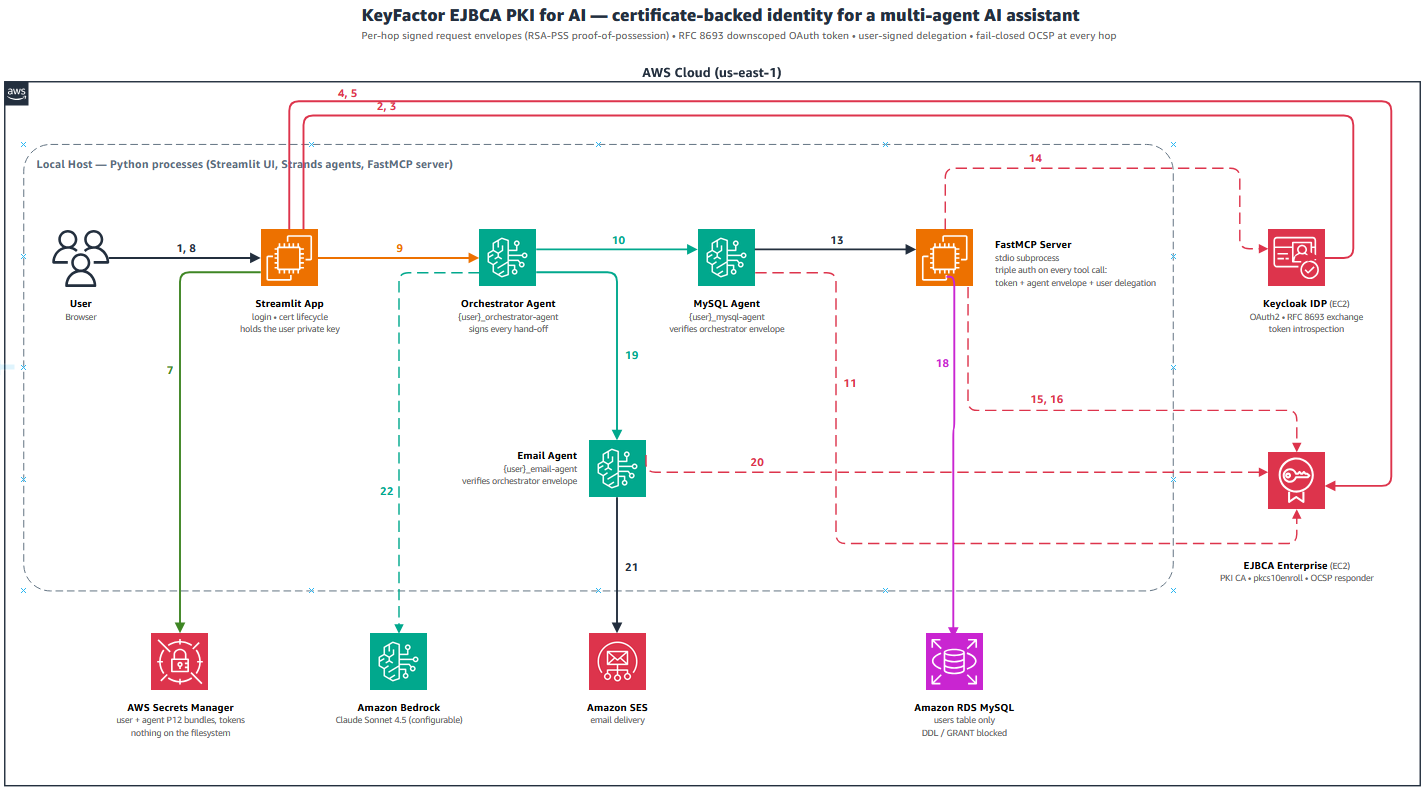
در دنیای هوش مصنوعی، امنیت هویت عاملها یک مسئله حیاتی است. مقالهای از AWS به بررسی چگونگی تأمین امنیت هویت عاملهای هوش مصنوعی با استفاده از زیرساخت کلید عمومی X.509 (PKI) میپردازد. این معماری مرجع از ترکیب پاکتهای درخواست امضا شده، اظهارنامههای تفویض امضا شده توسط کاربر، توکنهای محدودهدار مخاطب RFC 8693 و ابطال OCSP در زمان واقعی برای اثبات هویت عامل و جلوگیری از جعل درخواستها در ارتباطات بین عاملها و ابزارهای MCP استفاده میکند.
این روش به توسعهدهندگان کمک میکند تا از جعل درخواستها جلوگیری کرده و اطمینان حاصل کنند که ارتباطات بین عاملها امن و معتبر است. استفاده از Keyfactor EJBCA و خدمات AWS به عنوان بخشی از این معماری، امکان مدیریت هویت رمزنگاری شده را فراهم میکند و به توسعهدهندگان اجازه میدهد تا سیستمهای چندعاملی هوش مصنوعی را به صورت امنتری پیادهسازی کنند.
برای جزئیات بیشتر به منبع اصلی مراجعه کنید.